
不審なメール
先日、ほとんど使っていないメールアドレスに、ちょっと妙な通知が届きました。
件名はまさかの
「Paris付近で新しいデバイスからログインしましたか?」
……いや、してないし。
そもそも最近Facebook触ってないし。
でも、こういう文面って一瞬ドキッとしますよね。
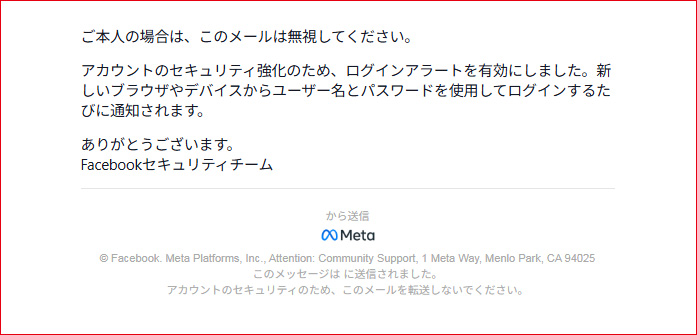
しかもフッターにはMetaの署名。
一見本物っぽいけど、日本語が微妙に変。
最近のスパムは本当に巧妙で、逆に感心してしまうレベルです。
結論:押してしまった人はまず落ち着いて
焦って「本人ではありません」を押してしまった人向けに、先に結論だけ書いておきます。
● まずネットワークを切断(Wi-Fiオフ)
被害の拡大を防ぐための応急処置です。
● Facebookのパスワード入力画面に飛んだ場合
パスワードを入れてもログインできなかったなら、 そのパスワードは盗まれています。
→ 正規のFacebookからログインし直して、すぐにパスワード変更。
● 怪しいサイトに誘導された場合
クリックやタップをしてしまったなら、 監視アプリなどを入れられた可能性あり。
→ ウイルススキャンして、不明なアプリがあれば削除。
● 不安が残るなら専門家相談 or 初期化
一般の人ができる応急処置はここまでです。
なぜ騙されるのか?
心理的には「普段使っていないアカウントほど焦る」んです。
使っていないからこそ、 「えっ、乗っ取られた?」 とパニックになりやすい。
私もFacebookはショップ用に作っただけで、数年ほぼ放置。
だから余計に「やばい?」と思ってしまいました。
さらに、Googleの「本人ですか?」通知と似ているので、 つい押しそうになるんですよね。
でも冷静に送信元を見ると、Facebookのアドレスじゃない。
そこで踏みとどまりました。
実験してみた(隔離環境で)
テスト用PCにメールを転送して、 隔離ネットワークで「本人ではありません」を押してみました。
結果は…
shorten.tv
という海外の短縮URLサービスを経由して、 海外の投資サイトに飛ばされるだけ。

誘導先は毎回違う投資サイト。
アフィリエイト目的の雑なスパムの可能性が高いです。
ウイルスの自動ダウンロードはありませんでしたが、 誘導先でさらにクリックすれば危険性は十分あります。
スパム業者の狙い(推測)
- クリックでプログラム起動 今回は該当せず。
- ゾンビPC化 誘導先でアプリをダウンロードさせる狙いかも。
- アクセス稼ぎ(アフィリエイト) 投資サイトへのアクセスアップ目的の可能性大。
誘導先が偽装サイトなら、 その中のクリックで監視ソフトを入れられる可能性もあります。
最低限の対策まとめ
- Wi-Fiなどネットワークを切断
- ウイルス対策ソフトでスキャン
- 未導入ならウイルス対策ソフトを入れる (個人的には検知率の高さでカスペルスキー推し)
- ブラウザのアドオンもチェック(Edgeなど)
最後に
今回のような「本物っぽいけど日本語が変」なメールは増えています。
送信元アドレスと文面の違和感を必ずチェックしましょう。
参考までに、セキュリティ会社の情報も貼っておきます。 https://www.keepersecurity.com/blog/ja/2023/10/06/can-you-get-a-virus-from-visiting-a-website/
以上

